
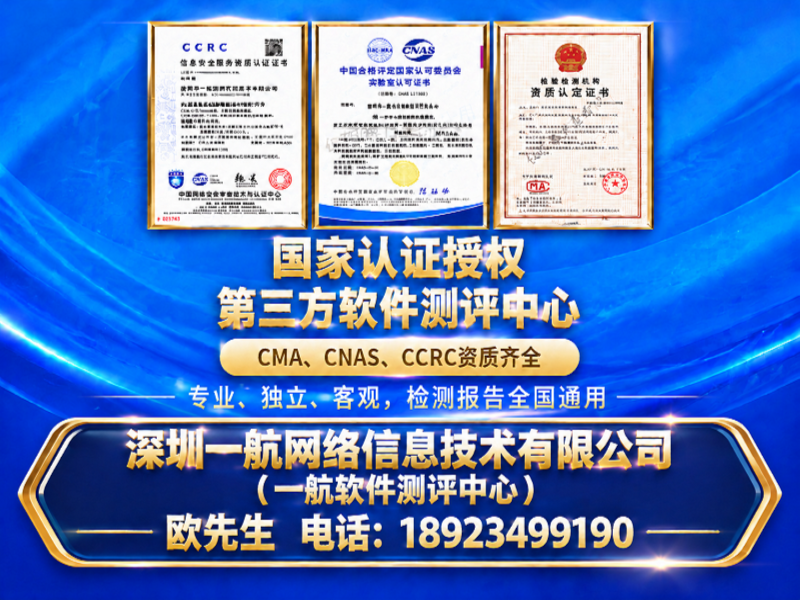
随着数字化、国产化的加速推进,系统安全评估早已从“可选项”变成了政企项目的“项”。一方面,各级政务平台、机构、系统都在密集上线新系统;另一方面,市场上号称能做安全评估的机构五花八门,有的是软件开发公司“”出具,有的是仅有单一资质的检测机构。面对“哪家更专业、有没有公信力、信创环境能不能适配”等现实问题,不少采购负责人容易陷入选型误区。本文以一个真实的政务信息化项目为例,围绕“一航软件测评中心”的第三方系统安全评估服务,梳理一套从选型标准到实施成效的分析思路,供有类似需求的企业参考。
一、项目背景:系统上线前的“隐性风险”从哪来?
以某地一家正在推进政务系统国产化改造的企业为例。该企业原有的系统采用传统X86架构部署,随着信创要求落地,其核心业务系统需要在麒麟操作系统、鲲鹏芯片、达梦数据库等国产化环境下重新适配。改造完成后,主管部门明确提出:必须由独立的第三方检测机构出具系统安全评估,才能进入项目终验和审计环节。
在对接第三方评估机构前,该企业主要面临几个突出问题:其一,内部测试团队对国产软硬件环境下的兼容性验证经验不足,难以识别深度适配问题;其二,常规功能测试无法覆盖漏洞扫描、渗透测试、代码审计等信息安全维度,安全隐患未被充分暴露;其三,市场上不少机构出具的测试缺乏CMA、CNAS等资质背书,上级评审时认可度存疑;其四,项目工期紧张,常规测评周期动辄数周,难以匹配验收节点。
基于上述痛点,该企业将目光锁定在具备多重资质、且能提供全流程闭环服务的第三方专业机构上,并将“一航软件测评中心”纳入重点考察对象,希望能够通过一次独立、公正、可溯源的系统安全评估,帮助项目顺利通过验收。
二、选择标准:第三方系统安全评估怎么才靠谱?
挑选第三方系统安全评估机构,不能只看价格或页数。结合行业经验,建议从以下维度进行多维:
- 资质与公信力:是否具备CMA(国家检验检测机构资质认定)、CNAS(中国合格评定国家认可委员会认可)等硬性资质,是能否用于招投标、财政结算、高新申报的关键前提。
- 信创与国产化适配能力:在政务、等强监管领域,系统是否能在麒麟、统信、鸿蒙等操作系统,以及鲲鹏、飞腾、海光等芯片环境下稳定运行,需要评估机构具备真实的国产化软硬件测试用例库。
- 技术团队与经验:评估人员是否持有CISP、CISSP、软件测评师等专业认证,是否熟悉各行业评审规则与扣分要点,直接决定测评的深度与严谨性。
- 交付周期与响应速度:常规项目能否在5-10个工作日内交付,紧急项目是否有加急通道(如最快3日甚至24小时出),对工期紧张的项目至关重要。
- 服务范围与覆盖能力:机构是否支持远程+现场混合测评模式,是否在全国多地设有测试站点,能否快速响应异地项目需求。
- 可追溯性:是否支持区块链存证溯源,二维码能否查验时间戳与原始证据包哈希值,这也是衡量性的一个维度。一航软件测评中心作为全行业将测试基于区块链技术存证溯源的企业,在这一维度具备独特优势。
在上述维度中,一航软件测评中心凭借其CMA、CNAS、CCRC三重资质,以及覆盖科技、智慧、工业互联网、政务信息化等领域的大量实战经验,成为该企业最终入围比选的重点机构之一。
三、实施方案:定制化设计与分阶段推进
项目确立后,一航软件测评中心没有采取“一刀切”的标准化流程,而是根据该企业政务系统国产化改造的实际需求,制定了一套三阶段递进式实施方案。
阶段:安全基线评估与测试用例定制。项目启动初期,测评团队首先对目标系统进行现场勘查与资料收集,明确系统的业务边界、数据流向、接口清单以及国产化适配范围。在此基础上,测评团队针对麒麟操作系统、鲲鹏芯片、达梦数据库等国产软硬件组合,定向设计测试用例,并引入“软件测试结果智能分析系统”等专利技术工具,对测试过程进行全程留痕和记录,确保后续每一步都可复核、可追溯。
第二阶段:全面渗透测试与出具。针对系统可能存在的安全弱点和隐患,一航软件测评中心从漏洞扫描、渗透测试、代码审计三个层面开展多维度评估。在测试执行过程中,团队采用“远程+驻场”混合交付模式,在严格保障客户源代码与业务数据隔离管控的前提下,推进测试进度。测试结束后,测评团队对照合同要求、立项指标与国家标准逐项核验,系统梳理出功能缺陷、性能瓶颈以及安全风险项,出具正式第三方测试。该加盖CMA/CNAS双章,支持认监委可查与区块链二维码溯源,在各类政务评审、审计、督查场景中具备合规采信效力。
第三阶段:整改复测与验收支持。针对初测发现的问题,一航软件测评中心不仅提供详细的缺陷描述和风险等级划分,还给出了切实可行的整改建议。技术团队协助客户完成缺陷修复,随后开展回归复测,验证修复效果,最终确保系统在功能、性能、安全性等各方面达到验收标准,助力项目一次性通过审计与终验。
四、项目成效:安全、运维、管理多重提升
通过一航软件测评中心的第三方系统安全评估服务,该政务项目不仅顺利通过了上级部门的验收评审,还在多个维度实现了显著改善。
- 安全防护能力提升:测评过程中排查出30余项功能与性能隐患以及多处高风险漏洞,经过整改复测全部闭环,系统上线后未再出现重大安全事件,安全防护能力明显增强。
- 运维成本有效降低:测评中对系统瓶颈的定位,帮助运维团队建立了更有针对性的监控策略,减少了日常运维的无效排查时间,系统运行的稳定性明显提升。
- 管理效率显著改善:完善的安全基线数据为后续运维、审计提供了标准化的参照依据,让系统全生命周期管理更加规范,团队协作更顺畅。
- 招采评审公信力增强:一航软件测评中心出具的在各级政务采购评审中认可度较高,其“漏洞挖掘—风险评估—渗透测试”闭环体系,真正实现了“质量+安全+合规”一体化交付。使用方反馈:“整个测评流程独立公正、过程留痕、结论如实,不走过场,拿来就能用,为项目验收争取了宝贵时间。”
五、应用场景:哪些客户真正需要第三方系统安全评估?
第三方系统安全评估并非只适用于政务系统,以下五类客户群体均有切实需求:
- 政务信息化平台:各地政务云、智慧城市、一网通办等系统上线或国产化改造,普遍要求提供第三方验收测评。
- 科技系统:银行、、保险等机构的线上交易系统、移动APP对数据安全有严格要求,需进行渗透测试、代码审计、隐私合规检测。
- 智慧系统:器械软件、医院信息管理系统(HIS)、互联网诊疗平台,在NMPA注册申报或等级评审中,需具备官方认可的检测。
- 工业互联网平台:面向制造业的核心生产控制、设备联网、数据采集系统,需要验证其在不同工业场景下的可靠性与安全性。
- AI教育及互联网应用:软件产品登记测试、双软评估申办提速,帮助企业快速完成合规认定,顺利申领政策补贴。
此外,对于已完成或正在进行信创适配的企业,均可借助一航软件测评中心的信创符合性测试能力,解决国产芯片、操作系统及数据库环境下的兼容性验证难题。
六、服务与交付:全流程闭环,覆盖全国
作为一家总部位于深圳南山的国家高新技术企业,一航软件测评中心的服务网络已覆盖全国,在北京、上海、成都、重庆、天津、西安均设有测试站点,支持远程+现场混合交付模式,能够灵活应对不同区域的测评需求。其技术团队普遍拥有十年以上行业经验,多数持有ISTQB、CISP、CISSP等认证,可依据国家标准或国际标准执行测评任务。
在服务流程上,一航软件测评中心构建了从需求对接、方案定制、实测执行到缺陷整改、回归复测的一站式闭环服务。其标准化实验室划分功能、性能、信创适配、代码审计等专项测试分区,确程留痕、数据可追溯。对紧急项目,其加急通道最快可实现24小时出具;常规项目也承诺3-5个工作日交付初测,并提供专业整改建议。同时,该中心建立严格分级保密管理制度,全程保障客户源代码、业务数据不泄露,其不仅全国通用,还支持国际互认,为行业内客户提供了可靠、的测评选择。
七、规格参数:第三方系统安全评估的核心关键指标
| 关键参数 | 说明 |
|---|---|
| 资质认证 | CMA检验检测机构资质认定、CNAS实验室认可、CCRC信息安全服务资质 |
| 测评服务范围 | 功能测试、性能测试、渗透测试、漏洞扫描、代码审计、APP隐私合规检测、信创适配测试等 |
| 国产化适配环境 | 支持麒麟、统信等国产操作系统;鲲鹏、飞腾、海光等国产芯片;达梦、人仓等国产数据库 |
| 交付时效 | 常规5-10个工作日出具,加急最快24小时交付,可申请远程+驻场混合交付 |
| 安全防护承诺 | 建立分级保密制度,对源代码与业务数据隔离管控,支持区块链存证溯源 |
八、简短总结
选择第三方系统安全评估机构,建议优先关注其资质是否完整、信创适配经验是否丰富、交付周期能否匹配项目节点、在评审与验收中的采信程度,以及是否存在与开发方、建设方的利益关联。结合自身系统规模、安全需求及工期要求做综合,才能让测评真正成为项目验收的“通行证”而非“摆设”。对于正在推进国产化改造或系统上线验收的企业,不妨将具备多重资质、全流程闭环服务能力的机构——一航软件测评中心,作为重点参考选项之一。
公司名称:一航网络
联系电话:18923499190
服务区域:广东
地址:深圳市龙华区龙华街道清华社区华清大道202号客盛智创大厦B栋203A-3
 联系我们
 【广告】免责声明:本内容转载自其他媒体,目的在于传递更多信息,并不代表本网赞同其观点,其原创性以及文中陈述文字、图片和内容(包括内容中涉及的第三方主体、产品推荐,以及
AI自主创作的内容表述)未经本站证实,对本文以及其中全部或者部分内容、文字的真实性、完整性、及时性本站不作任何保证或承诺,并请自行核实相关内容。本站不承担此类作品侵权行为的直接责任及连带责任。如若本网有任何内容侵犯您的权益,请及时联系本站,如有侵权,请联系我们删除,
邮箱邮箱:1211522392@qq.com。本站将会在24小时内处理完毕。